Attualità - Dai supermercati alle case, l’Internet of Things porta servizi utili e nuove responsabilità. Che cosa insegnano gli attacchi alla refrigerazione e come proteggere famiglie e imprese del territorio. L'analisi di Domenico Moretta, criminalista ed esperto di informatica forense
.webp)
.webp)

.webp)
L’Agenzia per la cybersicurezza nazionale ha richiamato l’attenzione degli operatori della filiera del freddo, riproponendo il proprio bollettino il 3 e il 4 novembre dopo gli eventi rilevati sul territorio nazionale.
Per il Cassinate e il Basso Lazio è un tema utile da affrontare in termini di prevenzione: supermercati, ristoranti, attività ricettive, aziende agricole e imprese utilizzano tecnologie connesse. Il punto da verificare, in ogni realtà, è quali apparecchiature siano raggiungibili a distanza e chi possa modificarne il funzionamento.



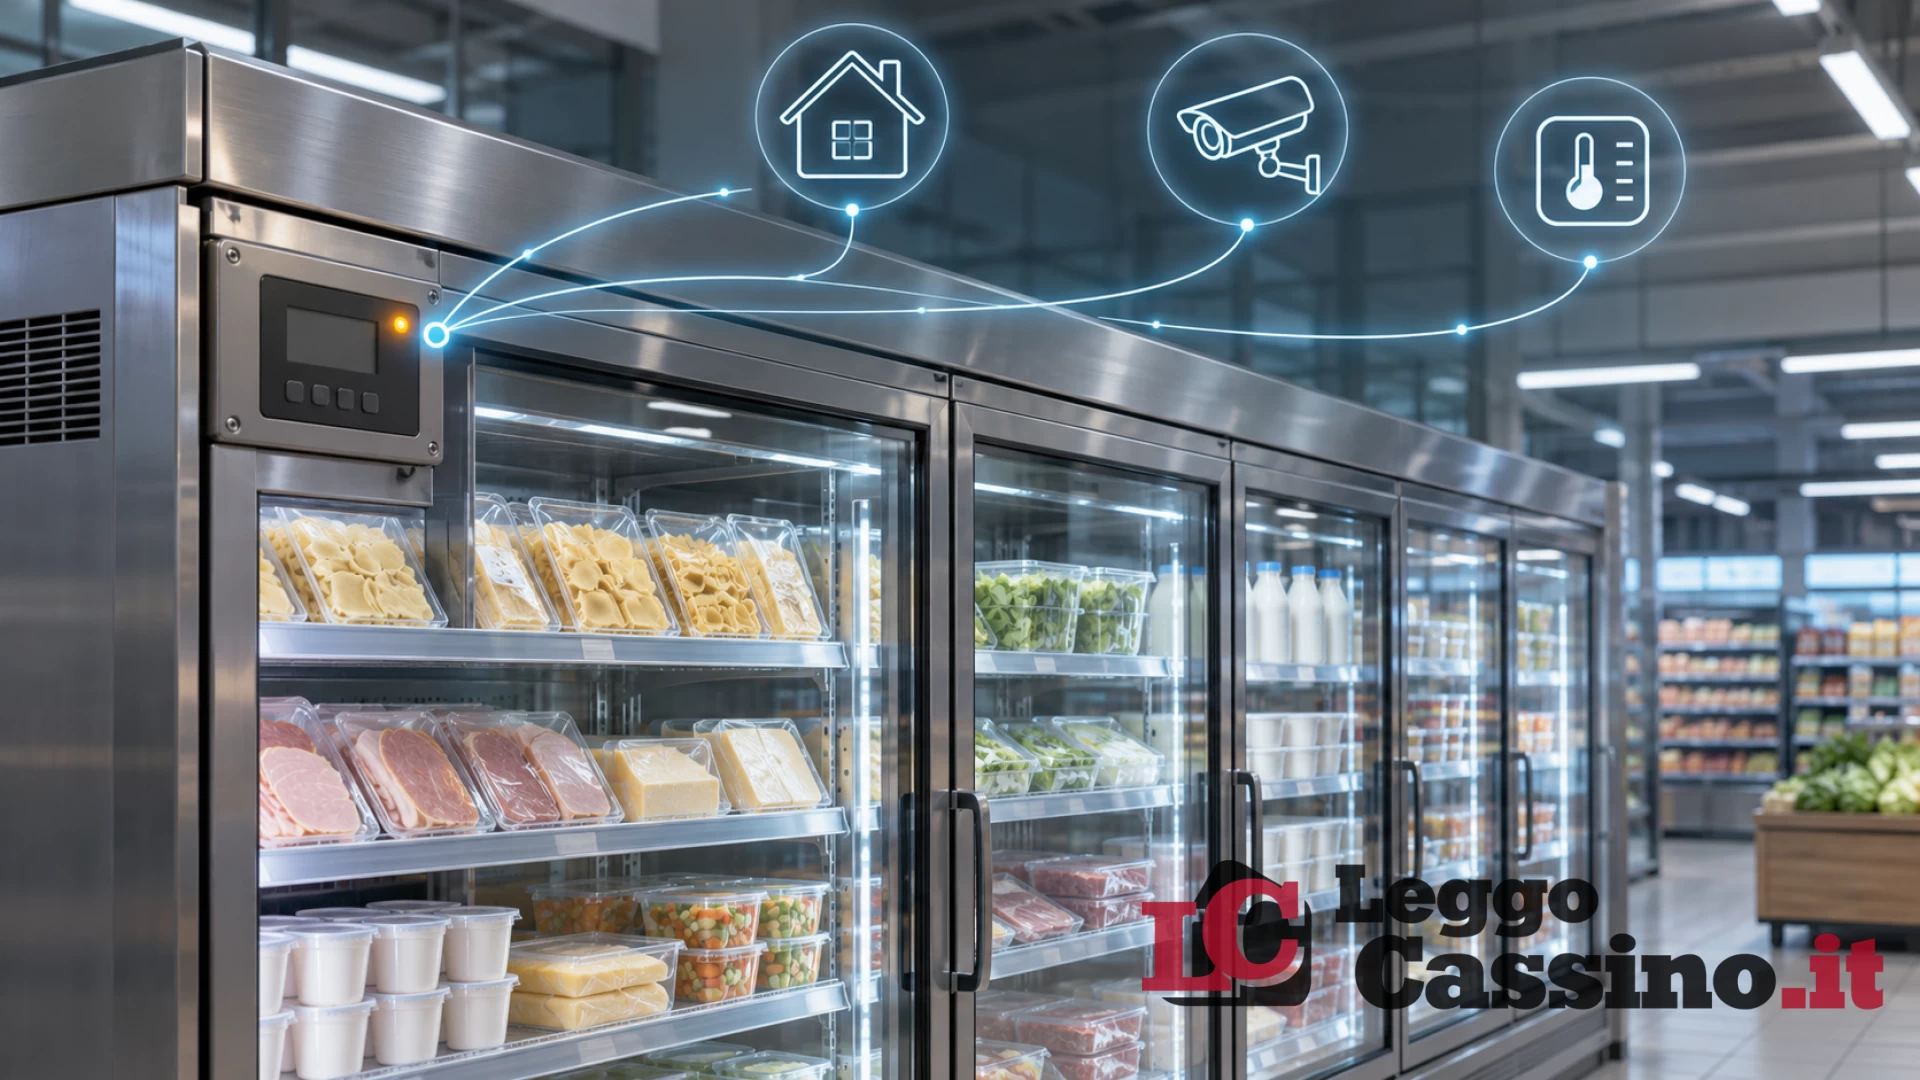
I frigoriferi commerciali possono essere collegati a sistemi che controllano temperature, consumi, allarmi e cicli di sbrinamento. La gestione remota permette al manutentore di verificare un’anomalia senza raggiungere il punto vendita. Se però un intruso ottiene accesso alle funzioni di comando, può utilizzarle per alterare i parametri dell’impianto. Lo sbrinamento, necessario al funzionamento ordinario, può diventare dannoso se attivato con modalità o durate improprie.
Non occorre immaginare, in ogni caso, strumenti particolarmente sofisticati. Interfacce di gestione esposte su Internet, credenziali deboli e software non aggiornati possono offrire possibilità di ingresso. La presenza di una password, da sola, non basta a rendere sicuro un sistema. Per stabilire come sia avvenuto ciascun episodio servono comunque verifiche specifiche: conoscere una vulnerabilità non dimostra automaticamente che sia stata sfruttata in quel caso.
Il caso apre una riflessione sull’Internet of Things, letteralmente “Internet delle cose”: oggetti dotati di sensori, software e collegamenti attraverso cui raccolgono dati, li scambiano e, in alcuni casi, ricevono comandi. Ne fanno parte telecamere, termostati, videocitofoni e numerosi dispositivi domestici. Nelle aziende questi collegamenti possono integrarsi con sistemi che governano processi fisici.

.webp)


La refrigerazione industriale appartiene anche all’ambito delle tecnologie operative, che richiede attenzione alla sicurezza degli impianti e alla continuità del loro funzionamento. A mio avviso, la conseguenza più importante di questa trasformazione è organizzativa: acquistare un oggetto connesso significa assumersi anche la gestione della sua componente digitale.
Un apparecchio può continuare a funzionare meccanicamente per anni dopo che il produttore ha smesso di correggerne i difetti software. Il suo stato di manutenzione deve quindi comprendere anche aggiornamenti, account e collegamenti remoti. La sicurezza informatica entra così nelle normali responsabilità di gestione di una casa o di un’attività.

.webp)
Occorre poi guardare oltre l’oggetto. Il controllo può dipendere da un’app, dall’account dell’utilizzatore, da un servizio cloud o dall’accesso di un fornitore. Per chi acquista è ragionevole chiedersi quali funzioni restino disponibili senza connessione, per quanto tempo siano garantiti gli aggiornamenti e che cosa accada se il servizio esterno viene dismesso. Sono domande da porre prima dell’acquisto, insieme a quelle su prezzo e prestazioni.
C’è anche un problema di riservatezza. Una telecamera registra immagini; altri sensori e servizi possono raccogliere informazioni su presenze, abitudini e uso degli ambienti. Occorre sapere quali dati vengano acquisiti, dove siano conservati e chi possa consultarli. Le autorizzazioni richieste dall’app e le impostazioni di condivisione meritano attenzione quanto la qualità dell’apparecchio.
Le possibili conseguenze variano molto. In un’abitazione possono riguardare la riservatezza o il controllo di un dispositivo; in un esercizio commerciale la perdita di merci e l’interruzione del lavoro; in impianti che sostengono servizi essenziali possono interessare processi più delicati. Il caso dei frigoriferi invita a valutare questi scenari in base alle funzioni effettivamente controllabili, alle protezioni presenti e alle alternative disponibili.
Quanto alle motivazioni degli attacchi, estorsione, sabotaggio e dimostrazione di capacità sono ipotesi da valutare attraverso le indagini. L’effetto osservato non identifica da solo l’autore o il suo scopo. Anche la somiglianza tra episodi diversi richiede riscontri prima di poter parlare di un’unica regia. Sul piano della prevenzione, la mia valutazione è che si debba partire da ciò che possiamo verificare subito: accessi, aggiornamenti, configurazioni e responsabilità.
Per le famiglie, le prime misure sono alla portata di molti: cambiare le password predefinite, usare credenziali diverse per i vari servizi, attivare la verifica in due passaggi quando disponibile e aggiornare dispositivi, applicazioni e router. Se il controllo da fuori casa non serve, conviene disabilitarlo. Prima di acquistare, va verificata la durata del supporto del produttore: una funzione comoda oggi deve poter essere mantenuta sicura anche domani.
Per un’impresa il primo intervento è un censimento degli apparati connessi, seguito dalla verifica degli accessi insieme al manutentore e al responsabile informatico. L’accesso diretto da Internet alle console di comando va rimosso.
Gli impianti vanno separati dalle reti usate per le attività ordinarie e dagli ospiti, limitando le comunicazioni a quelle necessarie. La teleassistenza deve utilizzare percorsi protetti, verifica a più fattori, account individuali e autorizzazioni circoscritte. Va inoltre chiarito chi aggiorna ogni componente, chi riceve gli allarmi e chi interviene nelle ore di chiusura.
Sul piano operativo, ritengo essenziali anche controlli del processo fisico: misurazioni indipendenti dalla piattaforma di comando, allarmi verificati e procedure di emergenza concordate con i tecnici. È opportuno esercitarsi su uno scenario concreto: se il collegamento remoto diventa indisponibile o inaffidabile, come si mantiene il servizio in condizioni sicure? Per una piccola attività, avere contatti aggiornati e istruzioni comprensibili al personale è già una parte importante della risposta.
Se si sospetta un attacco, la priorità è proteggere persone, prodotti e impianti, coordinando le operazioni con i responsabili tecnici. Occorre evitare spegnimenti e ripristini improvvisati che possano aggravare il problema.
Compatibilmente con l’urgenza, vanno conservati i registri degli eventi, le configurazioni e le comunicazioni di assistenza. Per le merci sottoposte ad anomalie termiche, il ritorno alla temperatura corretta non dimostra da solo che la conservazione sia stata adeguata: la valutazione compete ai responsabili della sicurezza alimentare. L’incidente va segnalato attraverso i canali istituzionali del CSIRT Italia.
È qui che l’informatica forense offre un contributo specifico. La ricostruzione deve collegare gli accessi al sistema, i comandi impartiti e gli effetti sull’impianto, verificando orari e attendibilità delle diverse registrazioni.
Un account utilizzato non identifica automaticamente la persona che ha agito; una temperatura anomala, da sola, non prova un’intrusione. Le tracce possono trovarsi nell’apparato, nel sistema di accesso remoto e nei servizi del fornitore. Per questo la possibilità di registrare e conservare gli eventi dovrebbe essere considerata già quando si sceglie una soluzione tecnologica.
La lezione per cittadini e imprese del territorio è concreta: ogni collegamento utile richiede una gestione proporzionata a ciò che permette di fare. Prima di affidare a un’app o a un accesso remoto una funzione importante, bisogna sapere chi può usarla, come viene protetta e come si interviene in caso di problema. La manutenzione digitale deve diventare abituale quanto quella dell’impianto che abbiamo davanti.
Articolo precedente
L'I.C.2 di Pontecorvo celebra il 4 Novembre a Frosinone

.webp)
.webp)
.webp)